El hackeo que arruinó las heladeras: cómo un controlador industrial dejó al descubierto a 350 supermercados franceses
Un ataque informático contra equipos de refrigeración Danfoss permitió modificar temperaturas a distancia y arruinar mercadería. La vulnerabilidad, conocida y parchada, volvió a quedar en evidencia por la falta de actualizaciones.
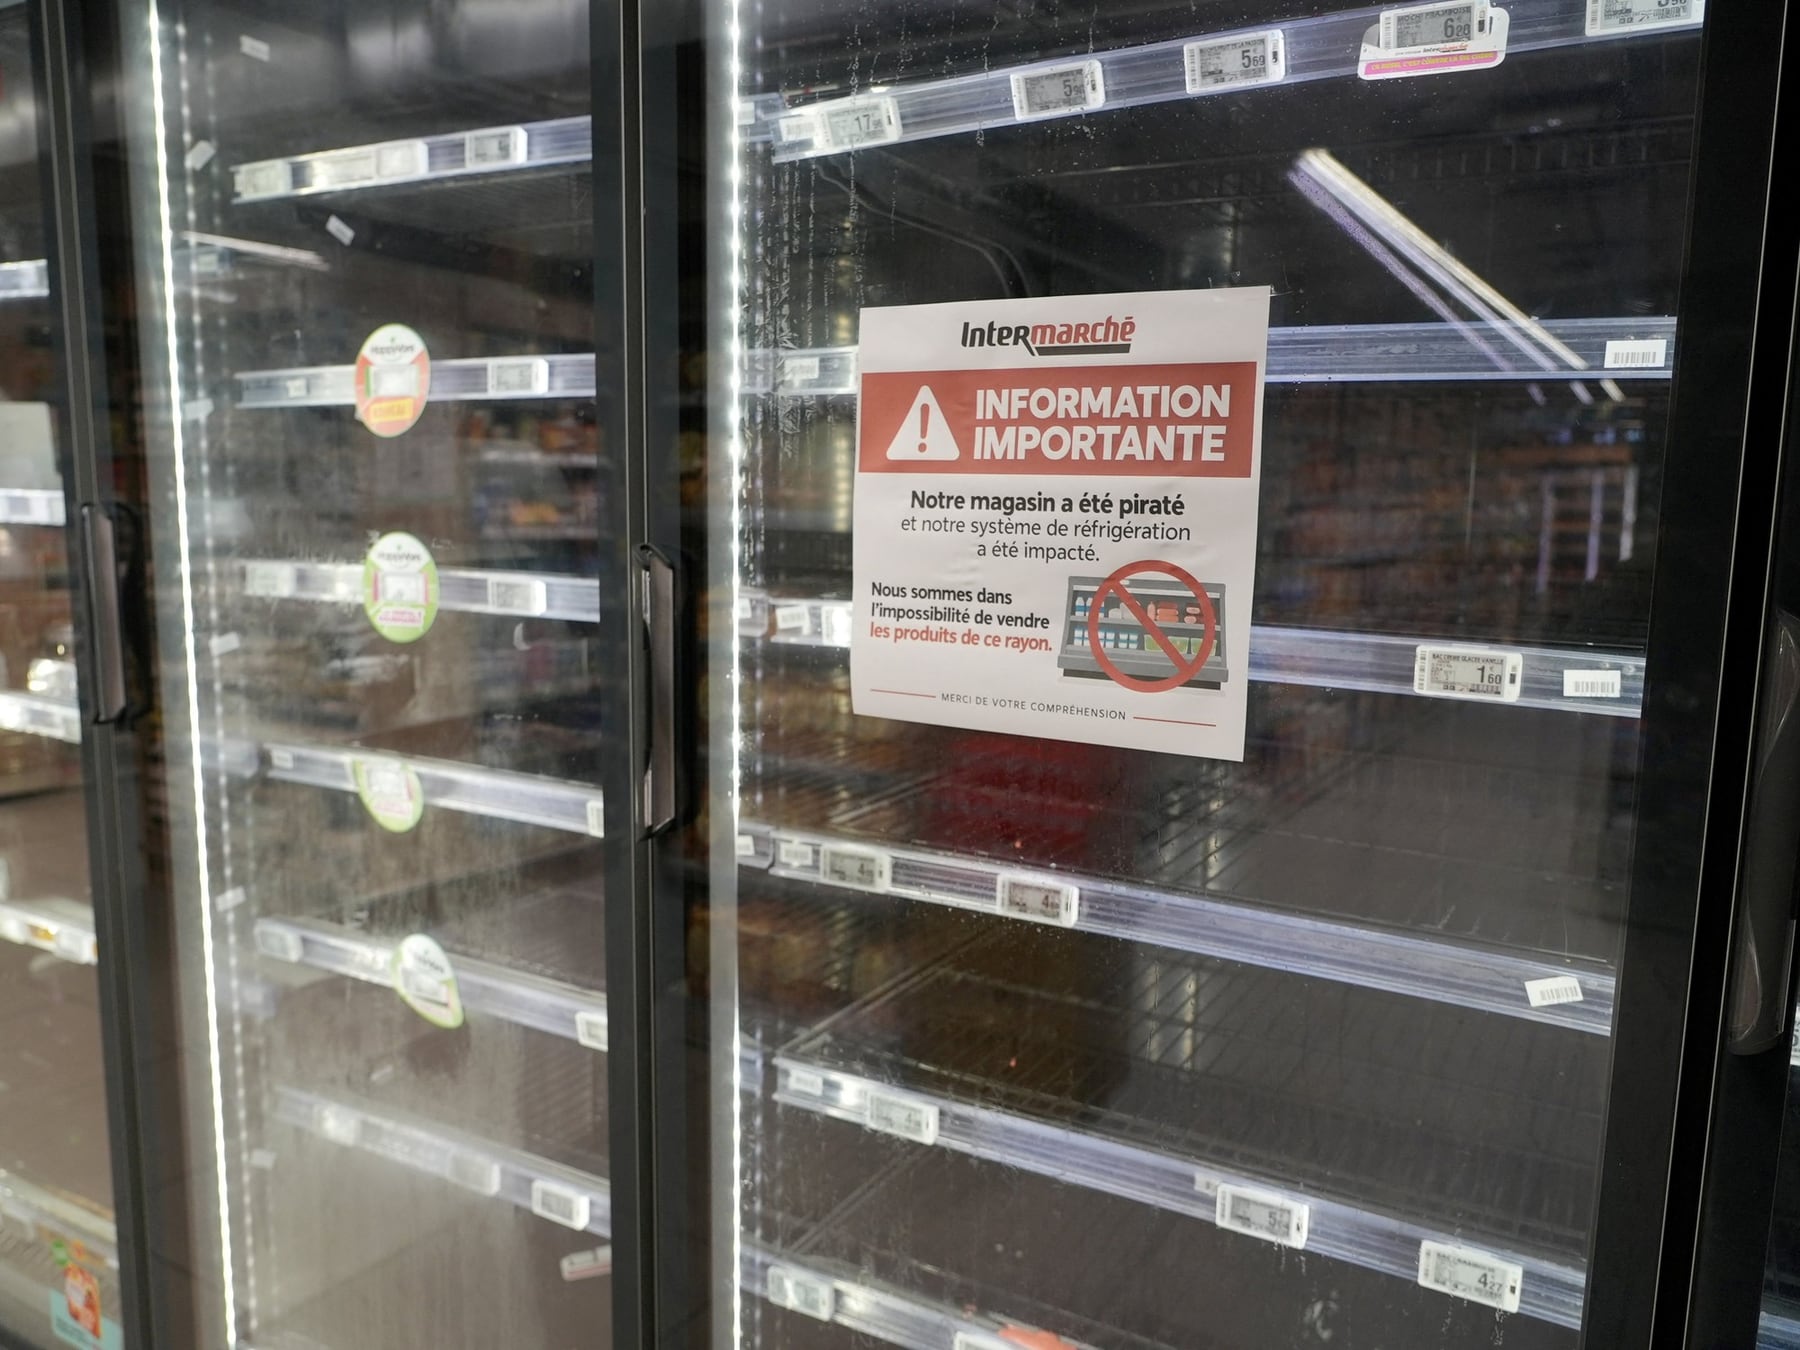
Las heladeras y cámaras frigoríficas de los supermercados modernos no son simples electrodomésticos. En su interior llevan incorporadas pequeñas computadoras —los llamados controladores industriales— que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Es algo similar al termómetro inteligente del hogar, pero a escala de una cadena con decenas de locales: la empresa puede detectar fallas y hacer ajustes a distancia, sin enviar técnicos a cada sucursal. Esa comodidad operativa fue, en el caso de los supermercados franceses, la puerta de entrada del ataque.
Los controladores afectados pertenecen a Danfoss, una compañía danesa especializada en refrigeración y automatización industrial. La empresa reconoció que varios de los equipos comprometidos utilizaban versiones antiguas de su firmware, es decir, el software interno que gobierna el hardware, algunas ya sin soporte ni actualizaciones. Según un relevamiento realizado con la herramienta Shodan —un buscador que indexa dispositivos conectados a internet—, al menos 4.500 interfaces de Danfoss eran visibles desde la red al momento del incidente, aunque no se determinó cuántas presentaban fallas explotables.
Cómo funciona la vulnerabilidad
El especialista en ciberinteligencia Braian Arroyo explica que encontrar un dispositivo expuesto no equivale automáticamente a controlarlo. Para graficarlo: ver una puerta abierta en Shodan es como ver el portón de una casa sin candado desde la calle; entrar, en cambio, requiere una llave o forzar la cerradura. "Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla", señala Arroyo. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura. "En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña", agrega.
Una de las hipótesis más sólidas apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo de investigación Team82, de la firma Claroty, identificó en ese controlador vulnerabilidades que permitían eludir la autenticación y ejecutar instrucciones remotas. Danfoss publicó actualizaciones para corregirlas, pero las autoridades francesas aún no confirmaron que esas fallas específicas hayan sido el vector utilizado en el ataque a las cadenas de supermercados.
Qué consecuencias tuvo la intrusión
- Los atacantes alteraron los parámetros de temperatura y los ciclos de descongelamiento de las cámaras frigoríficas.
- Los cambios elevaron progresivamente la temperatura hasta niveles que arruinaron mercadería fresca y congelada.
- En al menos un local, la manipulación generó condiciones propicias para focos de incendio, lo que obligó a evacuar y revisar las instalaciones.
- Los supermercados debieron descartar productos y activar protocolos de emergencia sanitaria y operativa.
Con acceso al sistema, un atacante puede modificar parámetros críticos: subir la temperatura de las heladeras, alterar los ciclos de descongelamiento —los momentos en que el equipo se calienta brevemente para evitar la acumulación de hielo— o desactivar alarmas. Los reportes del incidente indican que los cambios en esos parámetros elevaron progresivamente la temperatura hasta niveles incompatibles con la conservación de alimentos.
Qué falta para que un incidente así se repita menos
Los especialistas coinciden en que la raíz del problema no es tanto la existencia de la vulnerabilidad —algo habitual en cualquier software— sino la demora en aplicar los parches disponibles. Mantener el firmware actualizado, segmentar las redes industriales para que un controlador de heladeras no comparta segmento con sistemas administrativos y limitar el acceso remoto mediante autenticación robusta son medidas conocidas pero costosas, que muchas cadenas postergan porque no perciben el riesgo hasta que se materializa. Mientras esa brecha entre el parche disponible y el parche instalado siga abierta, la próxima heladera hackeada será, otra vez, cuestión de tiempo.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
La Inteligencia Artificial Revoluciona la Lavandería: Un Enfoque Eficiente
Bungie publica accidentalmente un evento incompleto de Destiny 2 con tres semanas de anticipación
Expertos concluyen que la IA no mejora la productividad en programación