Una TV box barata puede venir convertida en una puerta abierta para los atacantes: qué hallaron dos especialistas en Chile y presentaron en Buenos Aires
Compraron un equipo en una feria de Santiago, lo desarmaron y encontraron código malicioso incrustado en la capa más baja del software. Restaurarlo a fábrica no lo limpiaba. Sirve como ejemplo para entender por qué un aparato que parece inocente puede comprometer la red del hogar.
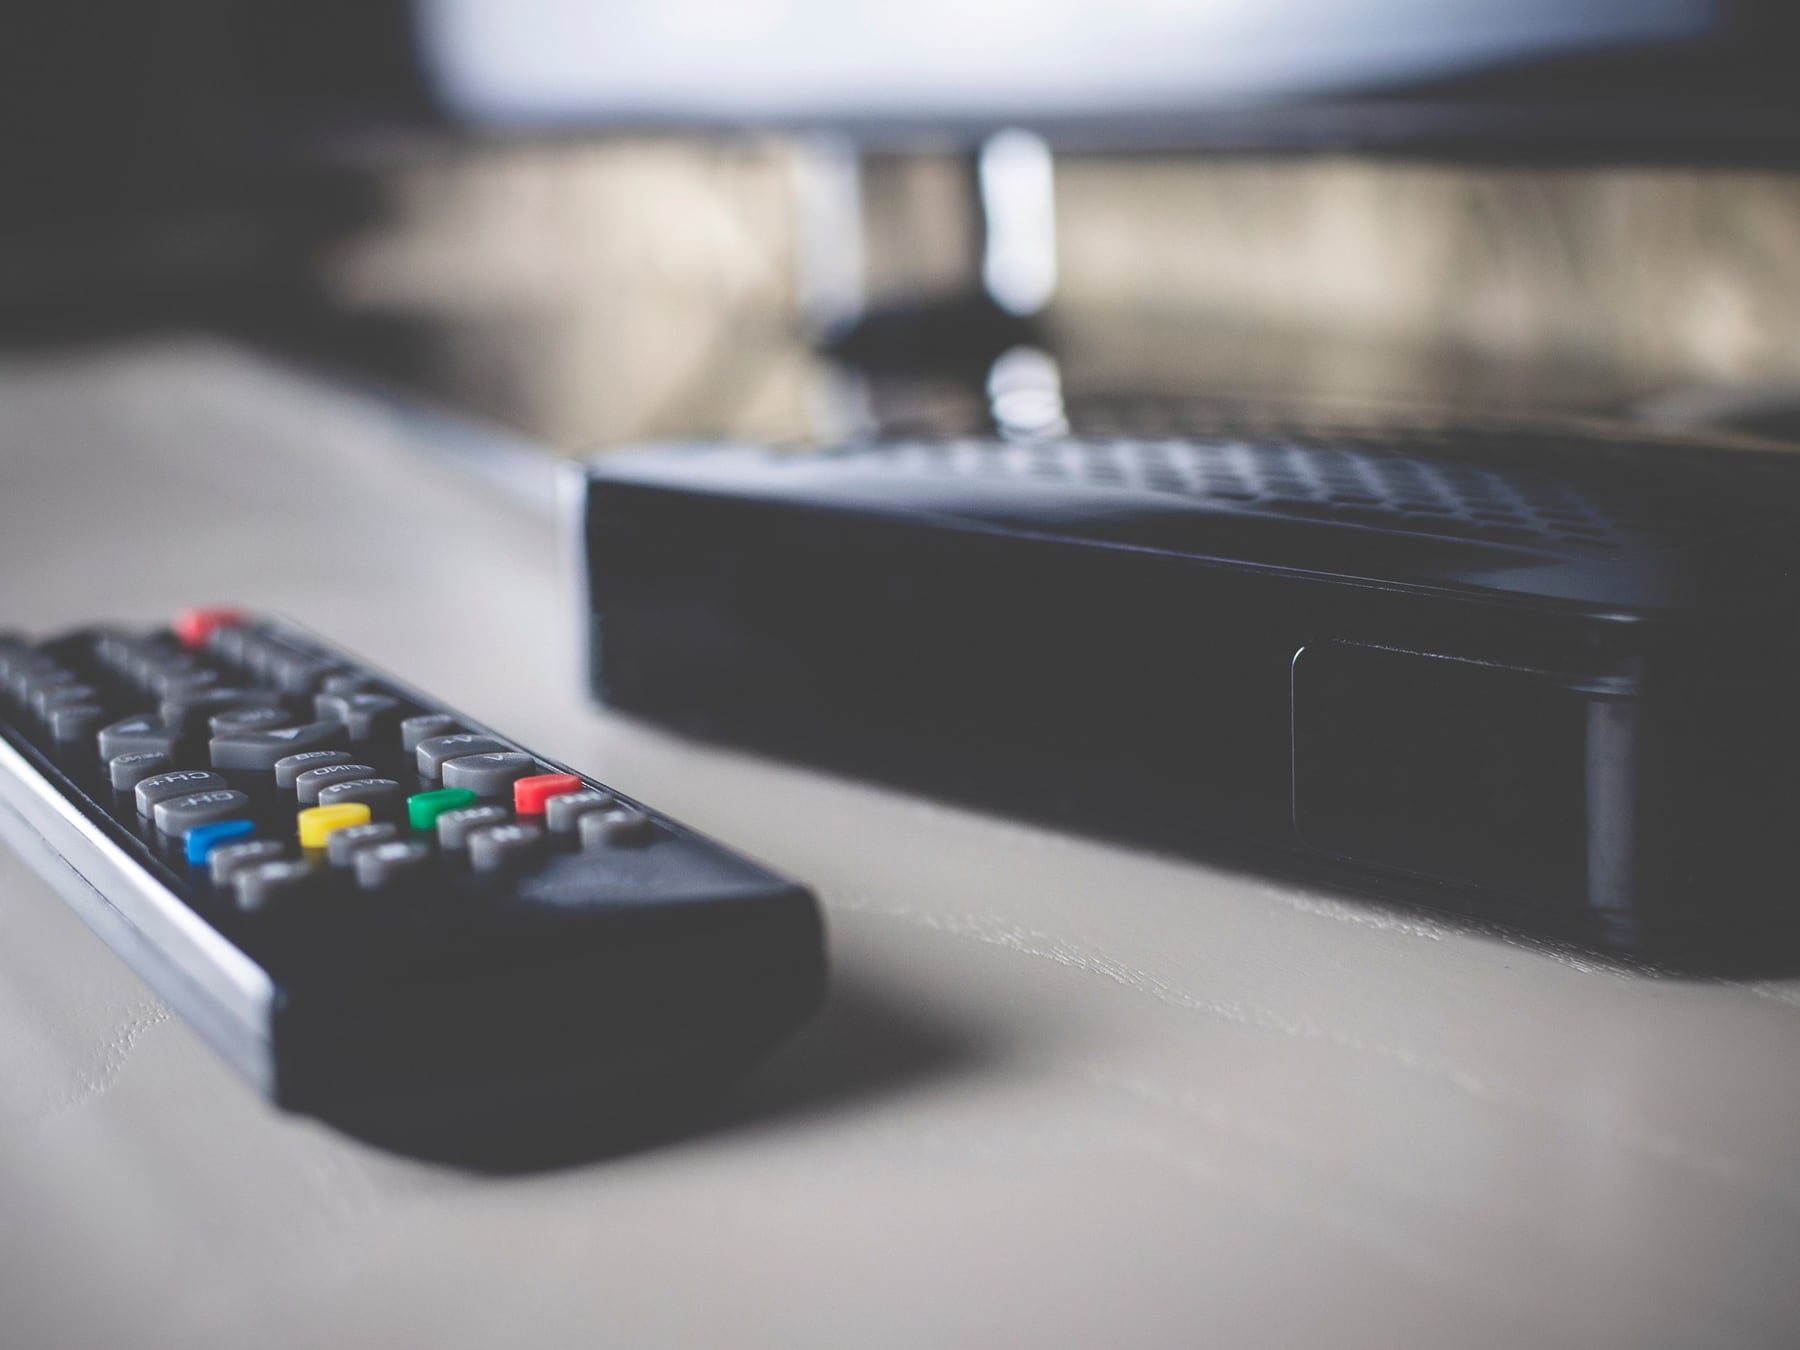
Las TV boxes son pequeñas computadoras que se enchufan al televisor por HDMI y corren, en muchos modelos, una versión de Android. Sirven para instalar aplicaciones de streaming, acceder a canales sin suscripción paga o transformar cualquier pantalla en un SmartTV. En Argentina se consiguen en plataformas de comercio electrónico y locales de informática con precios que van de los 27.000 a los 66.000 pesos según el modelo y la forma de pago. Por su costo bajo y su practicidad son cada vez más comunes en los hogares.
Anthony De La Paz, especialista en seguridad ofensiva, y Patricio Moraga Abarca, consultor senior de ciberseguridad, compraron uno de esos equipos en una feria de Santiago de Chile y se propusieron estudiar qué hacía una vez enchufado. Lo que descubrieron lo llevaron a presentar en la Ekoparty 22, una de las conferencias de seguridad informática más conocidas de la región, realizada en Buenos Aires.
Qué encontraron al desarmarlo
Al conectar el dispositivo y observar su tráfico de red detectaron que se comunicaba con un servidor de comando y control, ya catalogado como malicioso. Es decir, que el aparato, por sí solo y sin que nadie lo tocara, estaba hablando con una dirección en internet asociada a actividades delictivas.
Entonces hicieron algo que puede compararse con revisar las tripas de un electrodoméstico para entender por qué calienta más de lo que debería: abrieron el equipo, extrajeron una copia de su memoria y fueron a buscar el código responsable. Lo hallaron en el firmware, que es el software más básico y escondido que le indica al aparato cómo arrancar y funcionar. Piensen en el firmware como la fundación de una casa: si allí aparece una rajadura, da igual que después se pinte toda la fachada, porque el problema sigue estando abajo.
“Tener uno de estos equipos en casa es como tener a un atacante conectado directamente a tu Wi-Fi.”Anthony De La Paz y Patricio Moraga Abarca
Para probarlo, los investigadores replicaron en laboratorio el servidor al que se conectaba el dispositivo, desviaron la comunicación hacia una red controlada por ellos y, en pocos segundos, pudieron enviarle órdenes al equipo igual que si fueran los administradores de esa red maliciosa.
Cómo funciona el engaño
- El firmware del aparato lleva grabado de fábrica el contacto con un servidor malicioso, sin que el usuario lo sepa ni lo haya pedido.
- Al enchufarlo y darle internet, ese servidor empieza a recibir información y a enviar instrucciones, como si fuera el control remoto del dispositivo pero en manos de un tercero.
- Uno de los usos detectados es como proxy: es decir, el equipo hace de intermediario y deja pasar tráfico de otras personas o bandas por la conexión Wi-Fi del hogar. Para los sitios de internet, esas acciones quedan registradas como si las hubiera hecho el dueño de la casa.
- Otro uso posible es integrar el equipo a una botnet, una red de aparatos infectados que actúa de forma coordinada, como una orquesta donde cada instrumento toca una parte distinta sin que los dueños sepan que están participando.
- Como el código está en el firmware, hacer un reset de fábrica o borrar las aplicaciones no lo elimina: sigue intacto en la capa inferior.
El segundo riesgo apuntado por los especialistas afecta a lo que se tipea dentro del propio dispositivo. Si el sistema queda bajo control de un atacante, contraseñas, datos de tarjetas y otra información sensible ingresada en la TV box quedan al alcance de quien maneja ese servidor.
Qué falta para que llegue a la gente
La presentación en Ekoparty sirve para que la comunidad técnica y los fabricantes tomen nota, pero todavía queda un trecho largo hasta que un usuario común cuente con herramientas simples para chequear si su equipo viene comprometido de fábrica. Los especialistas recomiendan, como primera barrera, comprar dispositivos de marcas reconocidas con canales de actualización activos, evitar los equipos de origen dudoso ofrecidos en ferias o publicaciones informales y, ante la duda, consultar en sitios especializados antes de enchufar el aparato a la red del hogar.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Camión de Vanguardia Revoluciona el Transporte de Cargas con Tecnología y Eficiencia
Un nuevo dispositivo mide la edad biológica de tu piel en solo cinco minutos
Evita las Pantallas Rotas: 5 Puntos Clave para Elegir el Protector de Móvil Adecuado