Una vulnerabilidad en una aplicación antigas abrió la Switch 2 al software propio
El exploit ns2jb permite ejecutar programas con permisos de sistema en la consola más reciente de Nintendo, aunque debe reactivarse después de cada encendido.
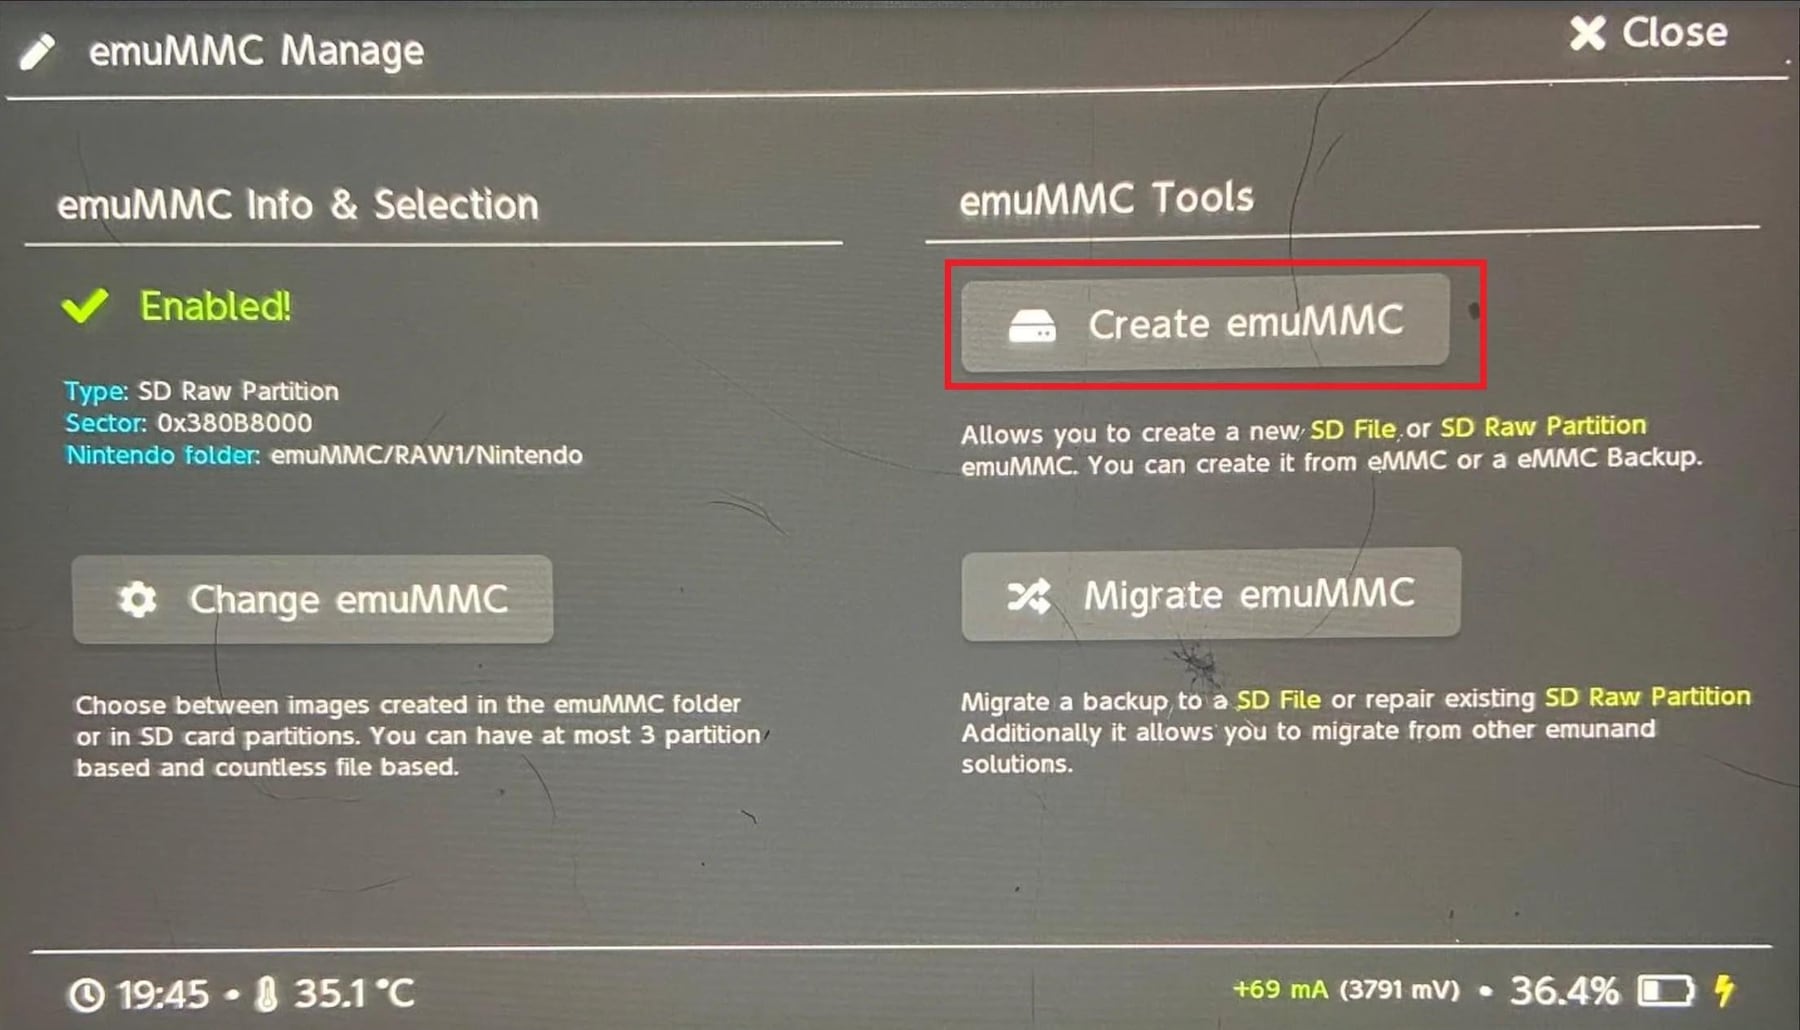
El investigador de seguridad Sammy Hajhamidotage dos semanas desarrollar el primer exploit completo por software para la Nintendo Switch 2. La vulnerabilidad está en el intérprete de SmileBASIC 4, una aplicación de programación de la tienda oficial, y fue identificada con ayuda del asistente de inteligencia artificial Codex, de OpenAI.
El exploit, publicado bajo el nombre ns2jb junto con su código fuente por el investigador conocido como pepsipu, funciona en el firmware 23.0.1 y permite ejecutar programas propios, modificar juegos, copiar partidas guardadas y acceder a periféricos con permisos equivalentes a los de un módulo del sistema. Como una llave maestra, abre la consola, pero no queda fija: debe reactivarse cada vez que se enciende.
Cómo funciona
Codex detectó en SmileBASIC 4 un error de desbordamiento numérico. En términos sencillos, el programa.confía en una operación matemática y permite leer o escribir fuera del espacio previsto, como si una hoja de cálculo aceptara una referencia a una casilla que no existe. El equipo primero análisis el navegador interno, basado en WebKit, pero luego cambió el objetivo y encontró la falla en el intérprete de la aplicación.
Para demostrarlo, Hajhamid modificó un juego exclusivo de la Switch 2 e incorporó personajes de otras franquicias entre los corredores. Los cambios se programaron, también con ayuda de Codex, en un solo día. Durante las pruebas utilizó dos consolas, dispositivos JetKVM y un interruptor inteligente por Bluetooth que las reiniciaba cuando se bloqueaban.
- El exploit se llama ns2jb y fue publicado con su código fuente.
- Está probado en el firmware 23.0.1, pero no es persistente.
- La modificación de un juego con personajes de otras franquicias sirvió como demostración.
- Gezine, otro investigador de seguridad, revisó la publicación y confirmó su legitimidad.
- Hajhamid aclaró que una frase circulada en redes como supposedly la orden exacta a la IA fue una broma, no la instrucción real.
El avance abre una instancia relevante para la investigación de seguridad y para usuarios interesados en ejecutar software propio, copias de partidas y modificaciones. Sin embargo, el material no informa todavía si Nintendo Incorporated una corrección, ni cuándo podría llegar una versión actualizada. Hasta entonces, la utilidad práctica del exploit depende de reactivarlo en cada encendido y de conocer sus posibles riesgos.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Casio celebra su 50 aniversario con el lanzamiento de un innovador anillo reloj.